
SMS o dopłacie do paczki? E-mail z ostrzeżeniem o blokadzie konta? Wiadomość o niespodziewanej wygranej? Tak może zaczynać się phishing, czyli próba wyłudzenia danych lub pieniędzy.
🛡️ Rozpoczynamy cykl OXYNET „Bezpieczeństwo w sieci”! W każdą środę pokażemy kolejną metodę oszustwa i podpowiemy, jak się przed nią chronić. Zaczynamy od fałszywych e-maili i SMS-ów.
Czym jest phishing?
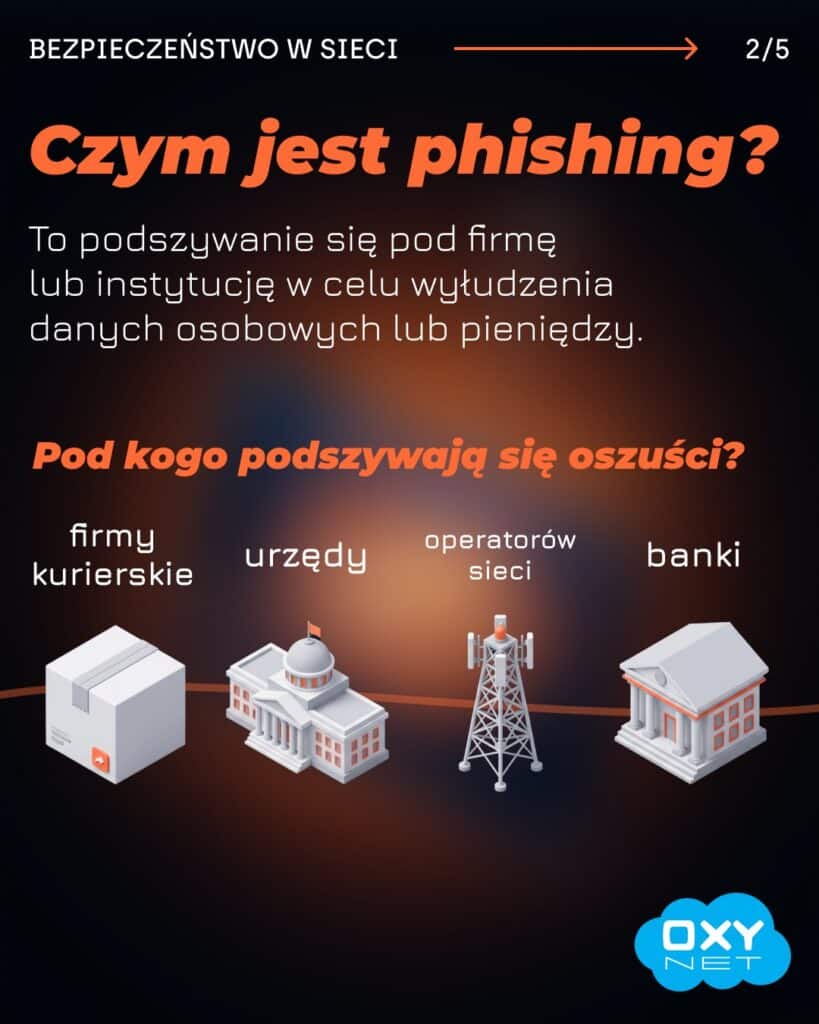
Phishing polega na podszywaniu się pod zaufaną osobę, firmę lub instytucję. Oszuści mogą udawać bank, firmę kurierską, urząd czy operatora telekomunikacyjnego.
Ich cel? Nakłonić Cię do kliknięcia linku, wykonania płatności lub podania poufnych informacji, takich jak:
- login i hasło do konta,
- dane karty płatniczej,
- dane osobowe,
- kody autoryzacyjne pozwalające zatwierdzić operację.
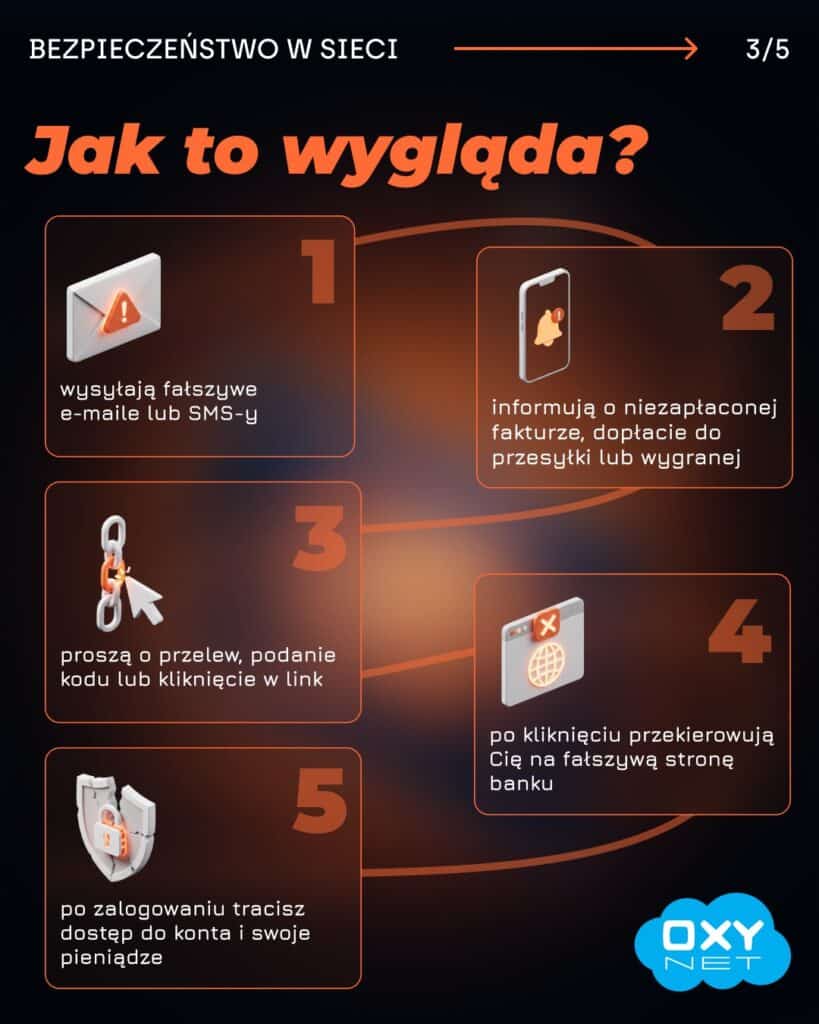
Jak wygląda takie oszustwo?
Wszystko zaczyna się od wiadomości, która ma przyciągnąć uwagę i skłonić do szybkiego działania:
„Twoja przesyłka została wstrzymana. Dopłać 2,99 zł”.
„Twoje konto zostanie zablokowane. Potwierdź dane”.
„Gratulacje! Odbierz swoją nagrodę”.
Link prowadzi do fałszywej strony, która może łudząco przypominać prawdziwy serwis. Wpisane tam dane trafiają do przestępców i mogą posłużyć do przejęcia konta lub kradzieży pieniędzy.
Oszuści liczą na pośpiech, strach albo ciekawość. Daj sobie chwilę na sprawdzenie wiadomości.
Co powinno wzbudzić czujność?
- Presja czasu – żądanie natychmiastowej zapłaty lub groźba blokady konta.
- Nieoczekiwana prośba o dane – zwłaszcza hasło, dane karty lub kod autoryzacyjny.
- Podejrzany adres nadawcy lub strony – literówki, dodatkowe znaki albo domena inna niż oficjalna.
- Zaskakująca wiadomość – np. informacja o przesyłce, której nie oczekujesz.
Znajome logo, poprawna polszczyzna i symbol kłódki przy adresie strony nie gwarantują jej autentyczności.
Jak się chronić?
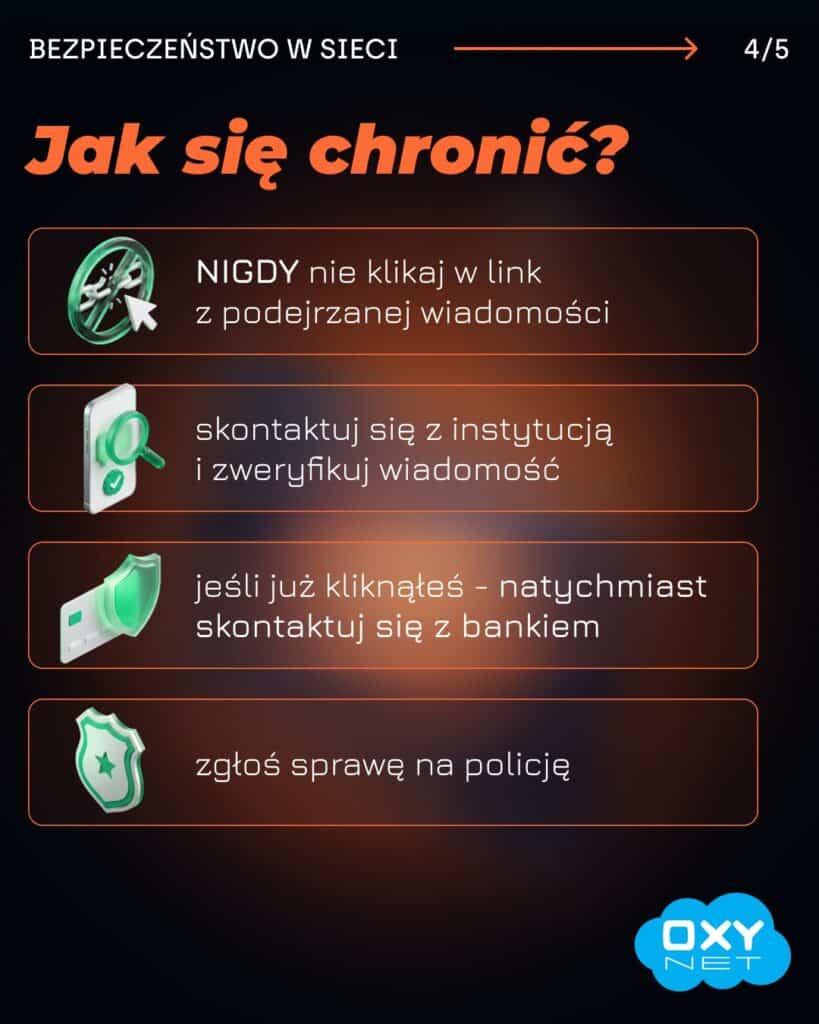
✅ Nie klikaj linków z podejrzanych wiadomości. Nie otwieraj również dołączonych do nich załączników.
✅ Sprawdzaj pełny adres nadawcy i domenę strony. Sama wyświetlana nazwa firmy nie wystarczy.
✅ Weryfikuj informacje samodzielnie. Otwórz oficjalną aplikację albo wpisz znany adres strony w przeglądarce.
✅ Kontaktuj się przez oficjalne kanały. Numer telefonu znajdź na stronie firmy, zamiast korzystać z numeru podanego w podejrzanej wiadomości.
✅ Zadbaj o zabezpieczenia kont. Używaj różnych haseł i włącz uwierzytelnianie wieloskładnikowe.
Kliknięty link – co dalej?
Samo otwarcie linku nie oznacza automatycznie utraty pieniędzy. Dalsze działania zależą od tego, co wydarzyło się na stronie.
Jeśli nie podano żadnych danych
Zamknij stronę. Nie pobieraj plików, nie instaluj aplikacji i nie zatwierdzaj żadnych operacji.
Jeśli podano hasło
Zmień je z zaufanego urządzenia. Jeśli to samo hasło było używane w innych usługach, zmień je również tam. Sprawdź aktywne sesje i wyloguj nieznane urządzenia.
Jeśli podano dane bankowe lub zatwierdzono płatność
Natychmiast skontaktuj się z bankiem przez oficjalny kanał. Poinformuj o sytuacji, aby bank mógł pomóc zabezpieczyć konto lub kartę.
Jeśli zainstalowano podejrzaną aplikację
Skorzystaj z pomocy technicznej. Do czasu sprawdzenia urządzenia nie używaj go do logowania do bankowości ani innych ważnych usług.
Jeśli doszło do oszustwa, zachowaj wiadomości i potwierdzenia operacji oraz zgłoś sprawę policji.
Ostrzeż bliskich
Obejrzyj grafiki dołączone do wpisu i przekaż te wskazówki rodzinie oraz znajomym. Krótka rozmowa może pomóc komuś rozpoznać oszustwo, zanim poda dane lub wyśle pieniądze.
📅 W następną środę: oszustwa na BLIK. Wyjaśnimy, dlaczego warto zadzwonić do znajomego, zanim przekażesz mu kod.